Корпоративный аккаунт: команда, общие ресурсы и права доступа
Как устроены роли, общие ресурсы и подтверждения действий в корпоративном аккаунте — без доступа к личным данным сотрудников.
Одна подписка для команды — без смешивания личных данных
Компания оплачивает продукты и лимиты централизованно, а сотрудники сохраняют собственные сессии, токены и личные подключения. Общими становятся только те рабочие ресурсы, для которых это выбрано явно.
Владелец и участники
Роль определяет управление аккаунтом, но не даёт владельцу доступ к личным ресурсам сотрудников.
Управляет аккаунтом
- Добавляет и отключает сотрудников
- Управляет подписками и оплатой
- Удаляет общие ресурсы
- Настраивает доступ участников
Работает на подписке компании
- Получает собственный токен доступа
- Использует общие и личные ресурсы
- Создаёт личные и общие сущности
- Настраивает личные модели
Как добавить сотрудника
Раздел «Команда» в личном кабинете доступен только владельцу: участники и пользователи без команды этот пункт не видят.
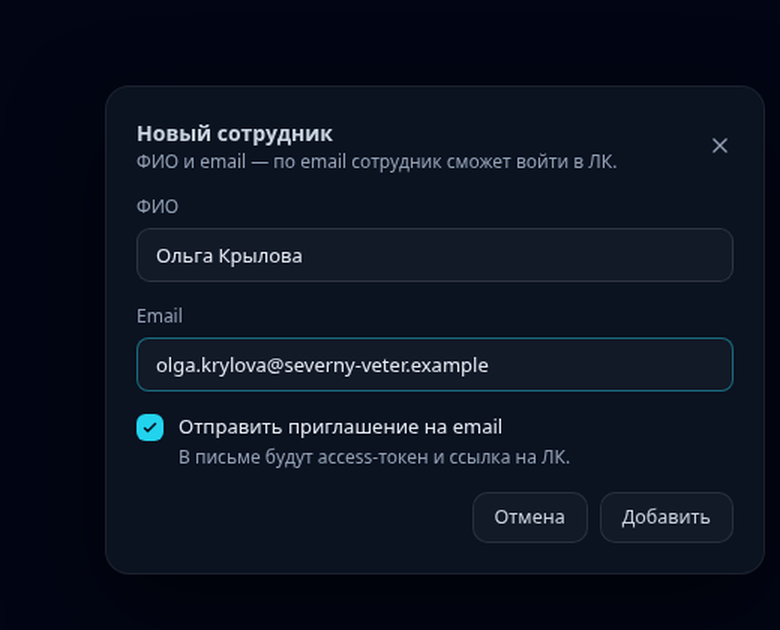
Вход в кабинет выполняется по коду подтверждения на этот адрес. Если сотрудник уже зарегистрирован и его email не занят другим корпоративом, к команде подключится существующая учётная запись.
Сотруднику уйдёт письмо с его access-токеном и ссылкой на кабинет. Токен показывается один раз — в письме и в ответе сразу после добавления, дальше в таблице он замаскирован.
Под этим токеном идут запросы его обработок 1С, а списание попадает на общий счёт. Повторное добавление с теми же данными возвращает в команду ранее отключённого сотрудника без смены токена.
Его добавляет владелец по адресу почты, который сотрудник использует для входа. Другой адрес или другой профиль авторизации создаст отдельную учётную запись без корпоративного доступа.
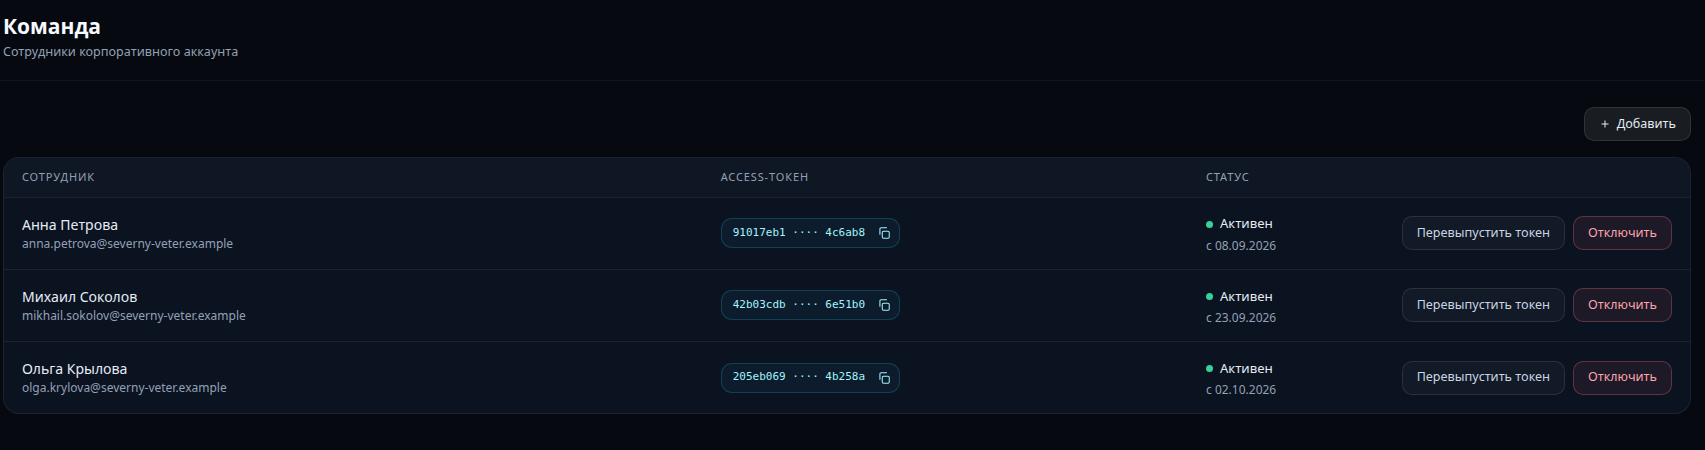
Старый токен гаснет, новый сотрудник получает в открытом виде один раз. Применяйте при утечке или уходе токена из команды.
Токен перестаёт работать, общие ресурсы исчезают из доступа, сотрудник убирается из выборочных списков. Его личные сущности остаются при нём.
Возвращает отключённого сотрудника с прежним токеном. Токен владельца участникам не передаётся и не показывается.
Живая рабочая область компании
Сессии остаются личными, а конфигурации 1С, интеграции, базы знаний и агенты могут быть личными или общими.
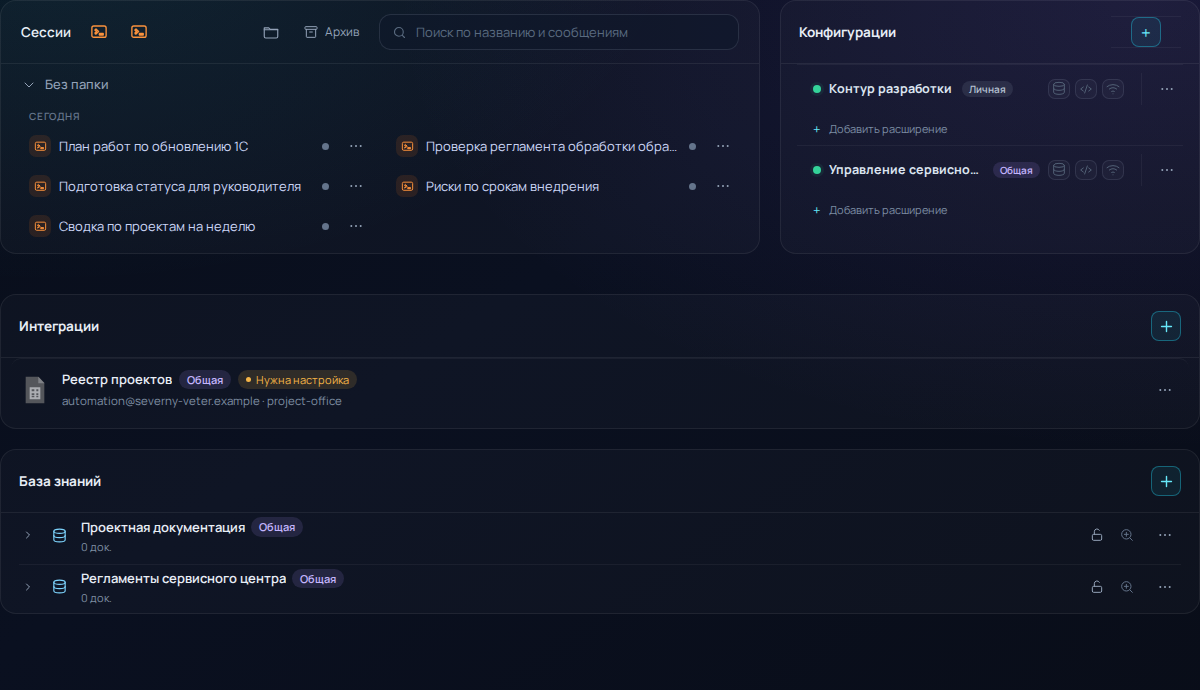
Общая база доступна команде в консолях и сессиях; личная — только создателю.
Общий сервисный аккаунт для команды или личное подключение сотрудника.
Регламенты и проектная документация с единым поиском для разрешённых агентов.
Общий профиль использует только ресурсы корпоративного аккаунта.
Переключить готовый ресурс из личного в общий или обратно нельзя: это изменило бы доступ уже работающих сессий.
Корпоративная роль не раскрывает чужие сессии, личные интеграции и личные базы знаний.
Общий ресурс — не обязательно для всех
Пустой список участников открывает ресурс всей активной команде. Если отметить сотрудников, доступ останется у владельца аккаунта, создателя ресурса и выбранных участников.
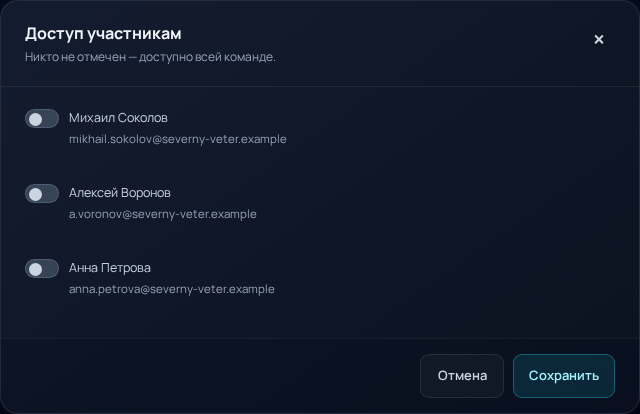
Общий ресурс принадлежит корпоративному аккаунту, а не личному кабинету создателя.
Пусто — вся команда. Есть выбор — только отмеченные сотрудники, создатель и владелец.
Участник удаляется из выборочных списков. Если список опустел, ресурс становится доступен всей активной команде.
Что означает доступ к ресурсу
Это рабочее право, а не просмотр названия. Участник может использовать ресурс и менять доступные ему настройки.
Видимый участнику общий источник можно подключать к агентам и перенастраивать. Секретные подключения выдавайте только тем, кому доверена их эксплуатация.
Участник может управлять деревом и документами. Запрет редактирования защищает базу от правок агентом, но не ограничивает действия человека в рабочей области.
Используется в сессиях и консолях. Индикатор связи учитывает активные обработки всей команды.
Работает только с общими ресурсами своего корпоративного аккаунта — личные подключения сотрудников к нему не добавляются.
Как работают подтверждения действий
Чтение обычно выполняется без вопроса. Запись, отправка, удаление и другие изменяющие операции система по умолчанию предлагает подтверждать.
Если сервис не объявил операцию только читающей, она получает подтверждение по умолчанию.
Здесь инструменты включаются или отключаются и сохраняется базовый список подтверждений.
Для явно выбранной интеграции агент хранит свой полный список подтверждений, который заменяет список подключения.
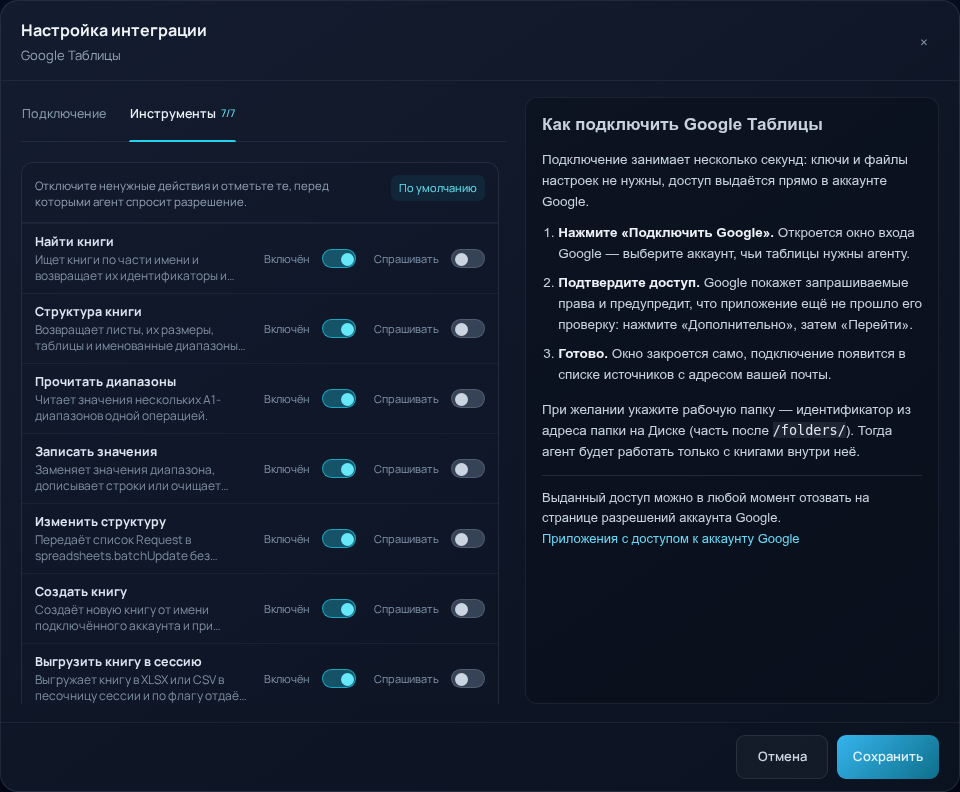
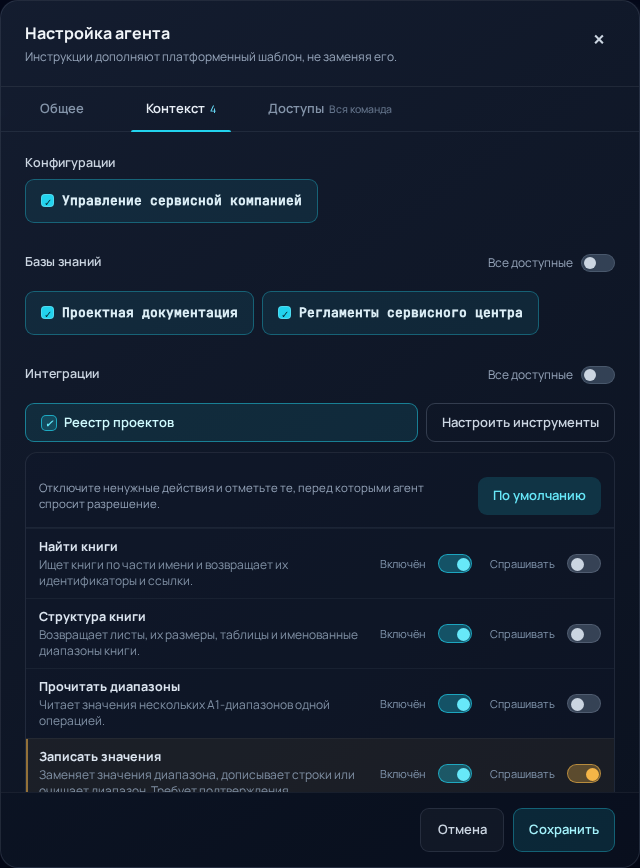
Отключённый в подключении инструмент агент включить не может. Подтверждения живут отдельно: сохранённый список агента заменяет настройку подключения для этого агента.